Herken je dit?
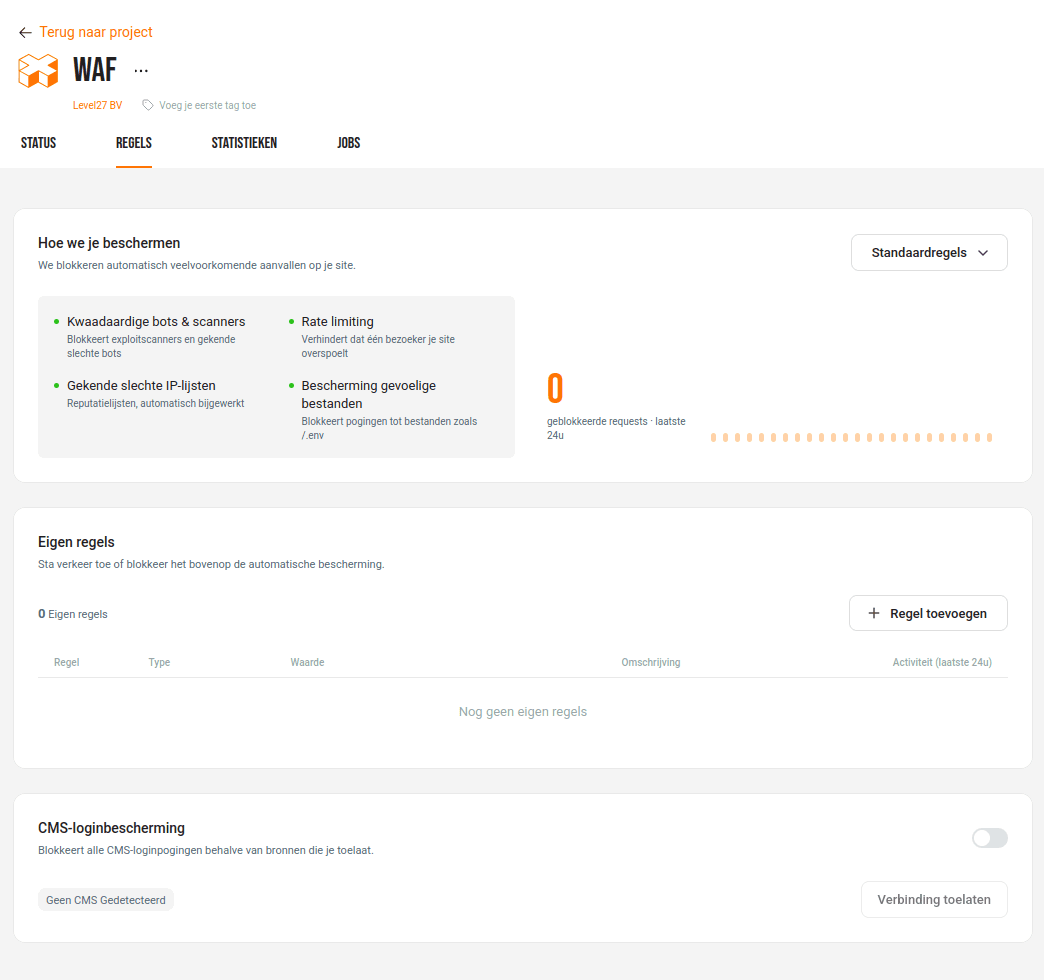
- Je ziet pieken in je serverbelasting die je niet kan verklaren.
- In je logs zie je elke nacht inlogpogingen op /wp-admin of /wp-login.
- Bots zoeken naar bestanden zoals .env of naar oude plugins met lekken.
- Een tool die je wél wil toelaten (monitoring, een SEO-crawler, je cookiebanner) wordt soms tegengehouden.
- Je wil voor een klant aantonen dat de website goed beschermd is.
Herken je één of meer van deze punten? Dan haal je met een WAF meteen veel risico weg.